Настройка Interface List на устройствах MikroTik, является одной из «лучших практик», позволяя увеличить удобство управления и безопасность устройства (не напрямую).
Списки интерфейсов используются в Firewall, PPP, MAC Server и других сервисах устройства MikroTik.
Находится в [Interfaces]➙[Interface List]
Содержание
Настройка Interface List для дома
Это пример используемой дома настройки (часть мастер-статьи: Настройка MikroTik для дома).
WAN
Создаем список WAN, в который включаем интерфейсы (недоверенные) участвующие в обмене данными с провайдерами.
В моем случае, это интерфейсы:
- ether1-ISP01 — физический интерфейс подключенный к провайдеру;
- L2TP-Beeline — PPP интерфейс подключенный к провайдеру Beeline Казахстан.
✏️ Это может быть интересно: Настройка Beeline на MikroTik
/interface list add comment="WAN (Untrusted external interfaces)" name=WAN
/interface list member add interface=ether1-ISP01 list=WAN
/interface list member add interface=L2TP-Beeline list=WAN
LAN
В этот список добавляем локальные доверенные интерфейсы. Так как в большинстве случаев локальные физические интерфейсы связаны в единый мост (bridge-lan, в моем случае), добавляем bridge-lan в список LAN (входящие в bridge-lan физические интерфейсы добавлять в список LAN не нужно).
/interface list add comment="LAN (Trusted local interfaces)" name=LAN
/interface list member add interface=bridge-lan list=LAN
PPP
В этот список у меня добавляются PPP (Point-to-Point Protocol) интерфейсы удаленного подключения, например к рабочей сети.
Добавление интерфейсов в этот список происходит динамически, при создании PPP интерфейса.
/interface list add comment="PPP (Point-to-Point tunnel interfaces)" name=PPPMGMT
Список интерфейсов управления Management (MGMT), включаем сюда интерфейсы, с которых планируем взаимодействие с панелью управления устройством (посредством Winbox, Web, SSH или другим способом).
В моем случае, домашней конфигурации, я разрешаю доступ к устройству с списка интерфейсов LAN и PPP.
Добавляем списки интерфейсов непосредственно в свойствах списка MGMT, используя include.
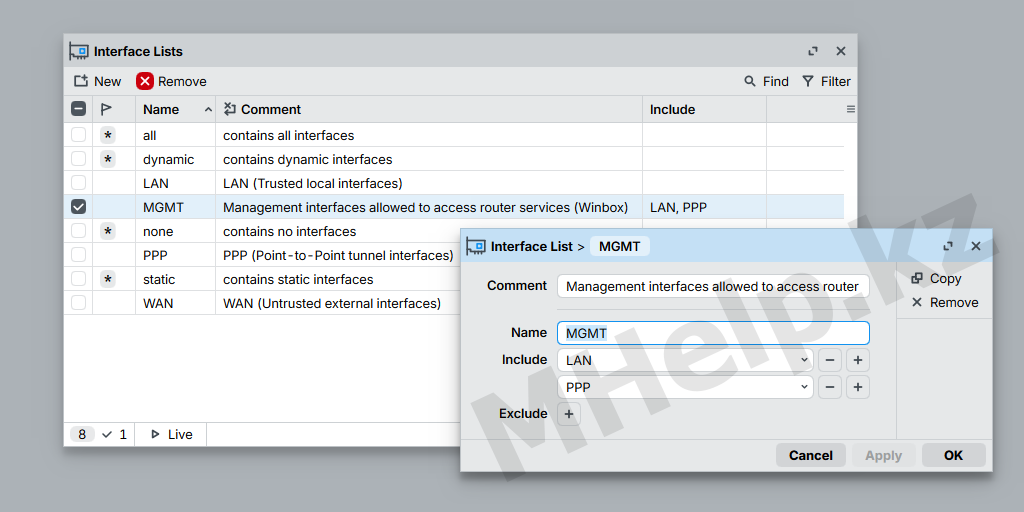
/interface list add name=MGMT include=LAN,PPP comment="Management interfaces allowed to access router services (Winbox)"Настройка Interface List для работы
Пример настройки для работы.
WAN
Создаем список WAN, в который включаем интерфейсы (недоверенные) участвующие в обмене данными с провайдерами.
В моем случае, это интерфейсы:
- ether1-ISP01-Obit — физический интерфейс подключенный к провайдеру;
- VLAN02-ISP01 — VLAN интерфейс провайдера.
/interface list add name=WAN comment="WAN (Untrusted external interfaces)"
/interface list member add comment="ISP Interface" interface=ether1-ISP01-Obit list=WAN
/interface list member add comment="VLAN ISP Interface" interface=VLAN02-ISP01 list=WAN
LAN
В этот список добавляем только локальные доверенные интерфейсы (не добавляем интерфейс в который подключен кабель провайдера (ether1-ISP01-Obit) или другие локальные интерфейсы, к которым подключено стороннее оборудование.
Так как в большинстве случаев локальные физические интерфейсы связаны в единый мост (bridge-lan, в моем случае), добавляем bridge-lan в список LAN (входящие в bridge-lan физические интерфейсы добавлять в список LAN не нужно).
Роутер является DHCP сервером для используемых VLAN, поэтому включаем в этот список все доверенные VLAN интерфейсы. В моем случае VLAN2 используется для сети провайдера, поэтому он так же не включается в группу интерфейсов LAN.
/interface list add name=LAN comment="LAN (Trusted local interfaces)"
/interface list member add disabled=no interface=bridge-lan list=LAN
/interface list member add disabled=no interface=VLAN10 list=LAN comment="VLAN10 Work Wired"
/interface list member add disabled=no interface=VLAN20 list=LAN comment="VLAN20 VoIP"
/interface list member add disabled=no interface=VLAN90 list=LAN comment="Manage VLAN"
/interface list member add disabled=no interface=VLAN30 list=LAN comment="VLAN30 Work WiFi"
/interface list member add disabled=no interface=VLAN40 list=LAN comment="VLAN40 Guest WiFi"
DISCOVERY
Этот список используется для службы обнаружения «соседей» — Neighbors. В этот список добавляются L2 интерфейсы, на которых разрешено отправка/получения пакетов обнаружения по протоколам: MNDP, CDP, LLDP. В моем случае добавляется VLAN90 — сеть управления.
/interface list add name=DISCOVERY comment="DISCOVERY (Layer2 discovery enabled interfaces)"
/interface list member add interface=VLAN90 list=DISCOVERY